
Alerta de segurança
ShinyHunters volta a explorar falha crítica do Oracle PeopleSoft
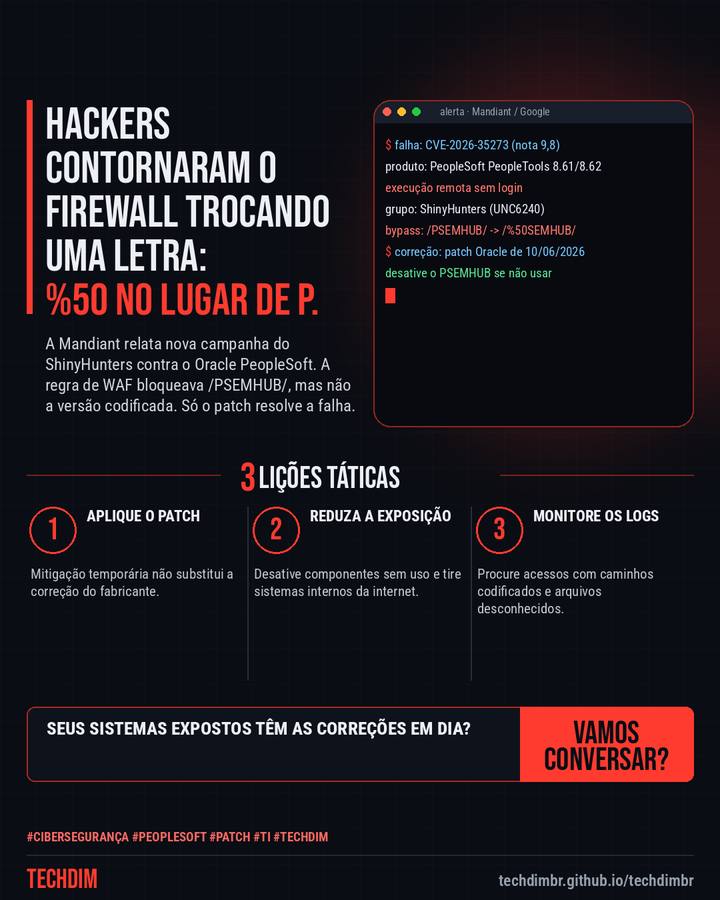
A Mandiant relata nova campanha do ShinyHunters contra o Oracle PeopleSoft. A regra de WAF bloqueava /PSEMHUB/, mas não a versão codificada. Só o patch resolve a falha.
O que aconteceu
- A CVE-2026-35273, nota 9,8, permite executar código sem login no PeopleSoft PeopleTools 8.61 e 8.62; a Mandiant relata nova campanha em setembro
- Os invasores contornam regras de WAF trocando /PSEMHUB/ por /%50SEMHUB/; web shells foram achados em várias organizações
- Aplique o patch da Oracle (alerta de 10/06 e CPU de julho), desative o PSEMHUB se não usar e não confie só em regra de WAF
Regra de firewall não substitui atualização. A TECHDIM revisa e protege seus sistemas críticos.
Por que importa
Falha crítica com exploração ativa e contorno de WAF; a lição vale para qualquer sistema exposto à internet.
Como se proteger
- Aplique o patch. Mitigação temporária não substitui a correção do fabricante.
- Reduza a exposição. Desative componentes sem uso e tire sistemas internos da internet.
- Monitore os logs. Procure acessos com caminhos codificados e arquivos desconhecidos.
Fontes consultadas
Mais do Radar de hoje
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.