
Alerta de segurança
Cisco: Zero-day em firewalls ASA/FTD explorado para derrubar dispositivos SSL VPN
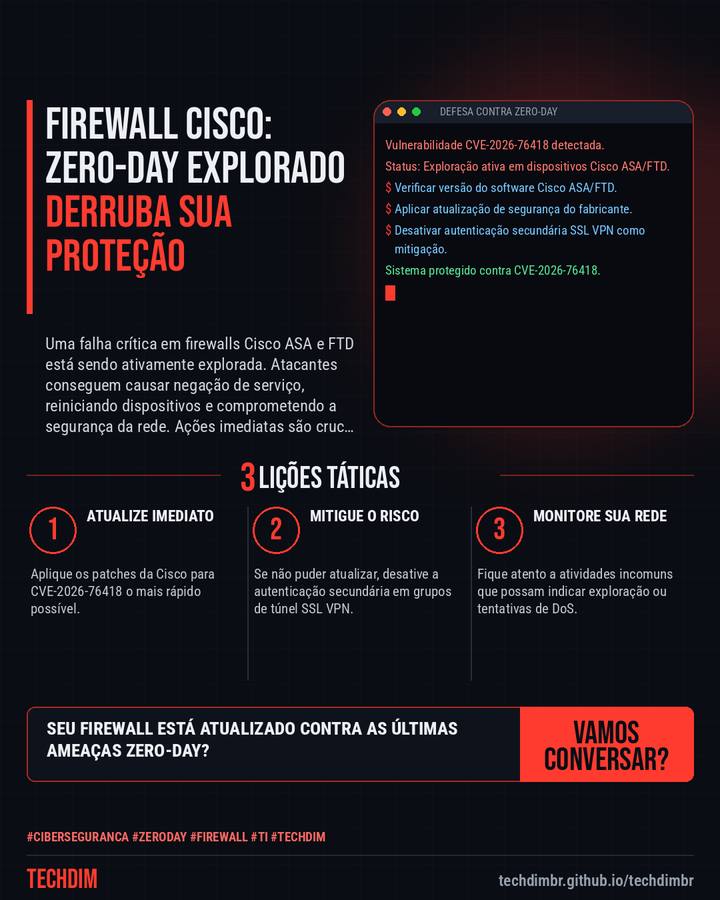
Uma falha crítica em firewalls Cisco ASA e FTD está sendo ativamente explorada. Atacantes conseguem causar negação de serviço, reiniciando dispositivos e comprometendo a segurança da rede. Ações imediatas são cruciais.
O que aconteceu
- Cisco lança patches para CVE-2026-76418, uma vulnerabilidade zero-day de alta gravidade em firewalls ASA e FTD, já explorada ativamente.
- A exploração permite que atacantes não autenticados causem condição de negação de serviço (DoS), forçando o reinício inesperado dos dispositivos.
- A falha afeta dispositivos com 'webvpn' e SSL VPN configurados; a Cisco recomenda upgrade imediato ou desativação da autenticação secundária.
A TECHDIM atua na proteção de sua infraestrutura com cibersegurança defensiva, atualizando sistemas e monitorando vulnerabilidades.
Por que importa
A exploração ativa de falhas críticas em firewalls exige atenção imediata para evitar interrupções operacionais.
Como se proteger
- Atualize Imediato. Aplique os patches da Cisco para CVE-2026-76418 o mais rápido possível.
- Mitigue o Risco. Se não puder atualizar, desative a autenticação secundária em grupos de túnel SSL VPN.
- Monitore Sua Rede. Fique atento a atividades incomuns que possam indicar exploração ou tentativas de DoS.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.