
Alerta de segurança
Citrix NetScaler: nova falha explorada em ataques atinge equipamentos com SAML
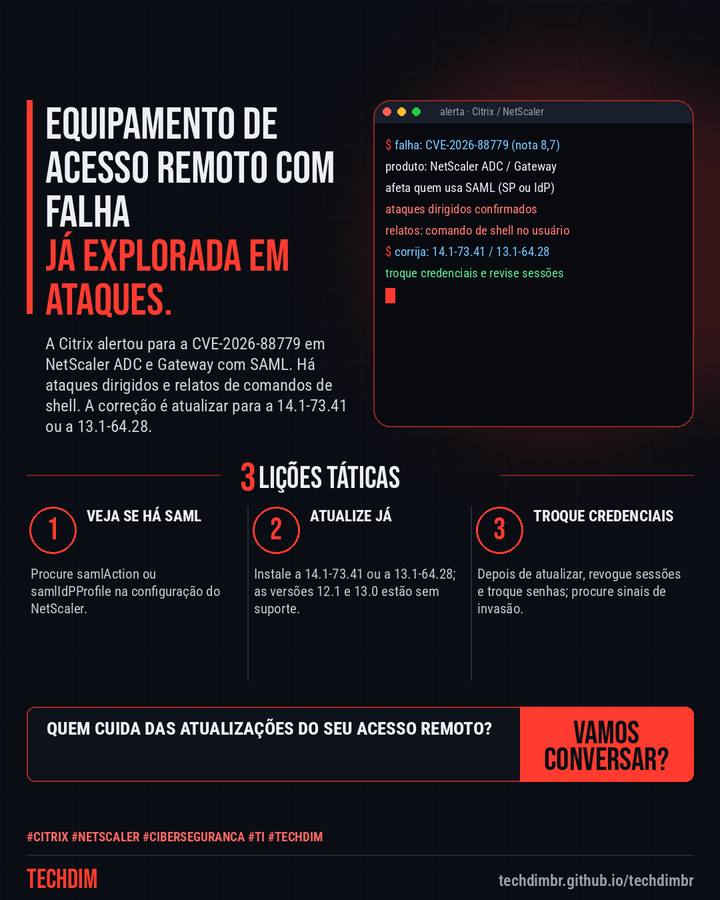
A Citrix alertou para a CVE-2026-88779 em NetScaler ADC e Gateway com SAML. Há ataques dirigidos e relatos de comandos de shell. A correção é atualizar para a 14.1-73.41 ou a 13.1-64.28.
O que aconteceu
- A CVE-2026-88779 (nota 8,7) afeta NetScaler ADC e Gateway configurados como provedor (SP) ou identidade (IdP) SAML; a Citrix confirma ataques dirigidos
- A Citrix a descreve como negação de serviço, mas há relatos de comandos de shell que baixam e executam um arquivo. Instale a 14.1-73.41 ou a 13.1-64.28
- Procure add authentication samlAction ou samlIdPProfile para saber se está exposto; após atualizar, revogue sessões, troque credenciais e revise sinais de invasão
Equipamento de acesso remoto é porta de entrada. A TECHDIM revisa, atualiza e monitora o seu.
Por que importa
Falha explorada em equipamento de acesso remoto; a ação imediata é atualizar, trocar credenciais e revisar sinais de invasão.
Como se proteger
- Veja se há SAML. Procure samlAction ou samlIdPProfile na configuração do NetScaler.
- Atualize já. Instale a 14.1-73.41 ou a 13.1-64.28; as versões 12.1 e 13.0 estão sem suporte.
- Troque credenciais. Depois de atualizar, revogue sessões e troque senhas; procure sinais de invasão.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.