
Alerta de segurança
Exchange Server: atualização fora de ciclo corrige leitura indevida de caixas de e-mail
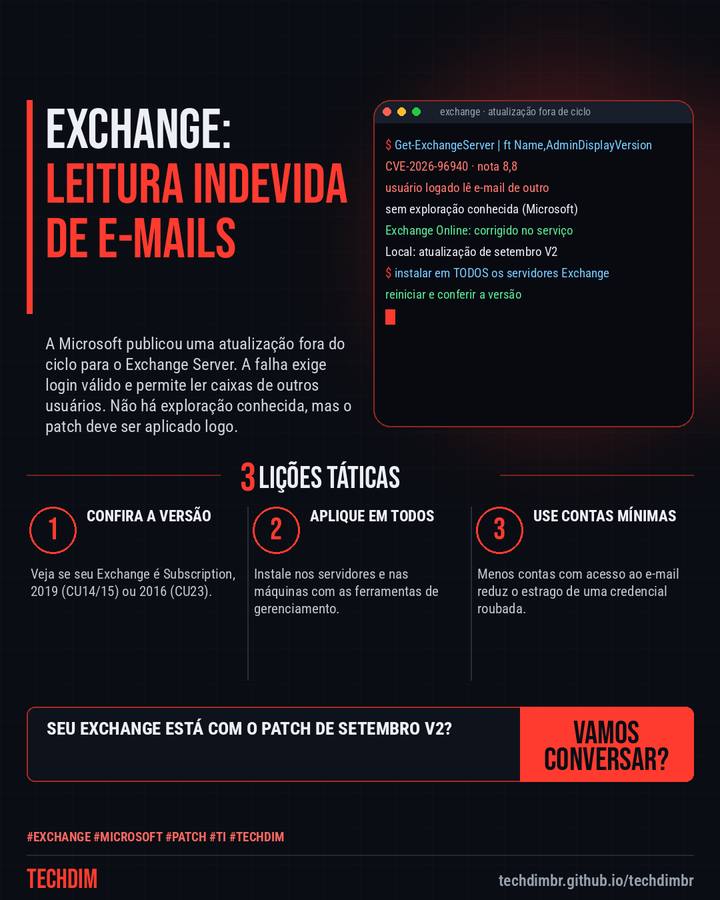
A Microsoft publicou uma atualização fora do ciclo para o Exchange Server. A falha exige login válido e permite ler caixas de outros usuários. Não há exploração conhecida, mas o patch deve ser aplicado logo.
O que aconteceu
- A Microsoft liberou atualização para o CVE-2026-96940 (nota 8,8): usuário autenticado pode ler e-mails e anexos de outros na mesma organização
- Afeta Exchange Server Subscription RTM, 2019 (CU14 e CU15) e 2016 (CU23); o Exchange Online já recebeu a correção no serviço
- A Microsoft diz não ter notícia de exploração, mas vê o problema como explorável; instale a atualização em todos os servidores Exchange
Usa Exchange próprio? Aplique a atualização de setembro (V2) em todos os servidores.
Por que importa
E-mail concentra dados sensíveis; a falha exige login válido e não há exploração conhecida, mas o patch é recomendado com urgência.
Como se proteger
- Confira a versão. Veja se seu Exchange é Subscription, 2019 (CU14/15) ou 2016 (CU23).
- Aplique em todos. Instale nos servidores e nas máquinas com as ferramentas de gerenciamento.
- Use contas mínimas. Menos contas com acesso ao e-mail reduz o estrago de uma credencial roubada.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.