
Alerta de segurança
Bricksforge CVE-2026-85097: falha crítica em plugin do WordPress já é explorada
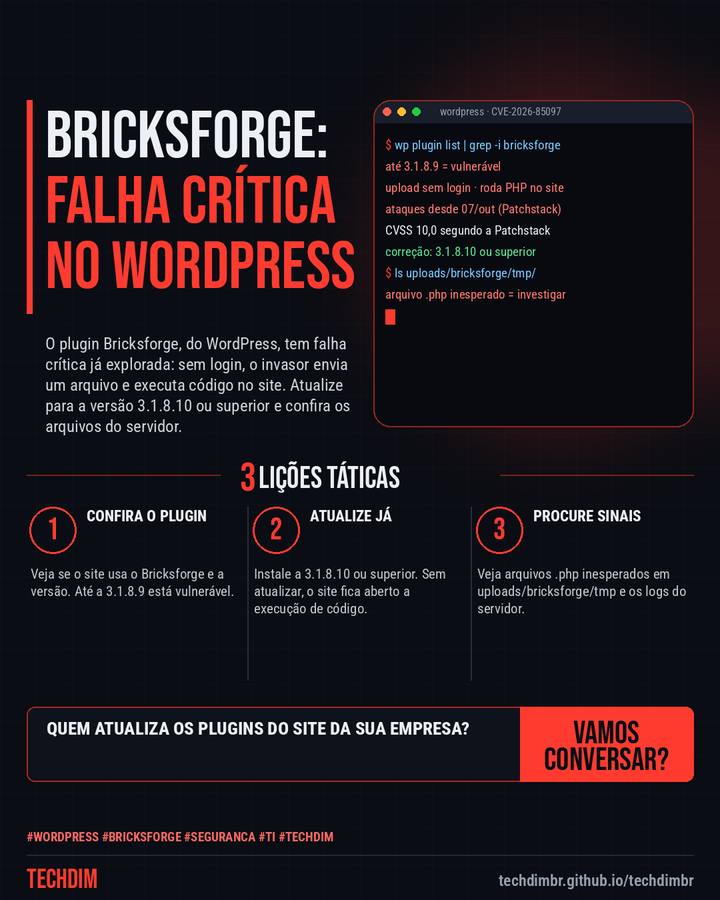
O plugin Bricksforge, do WordPress, tem falha crítica já explorada: sem login, o invasor envia um arquivo e executa código no site. Atualize para a versão 3.1.8.10 ou superior e confira os arquivos do servidor.
O que aconteceu
- O plugin Bricksforge, do WordPress, tem falha crítica (CVE-2026-85097): sem login, o invasor envia um arquivo e executa código PHP no site. Vai até a versão 3.1.8.9
- A Patchstack registrou tentativas de ataque desde 07/10 e dá nota 10 (CVSS). A correção é atualizar o plugin para a versão 3.1.8.10 ou superior
- Procure arquivos .php inesperados em uploads/bricksforge/tmp e, nos logs, chamadas a form_submit com temporaryFileUploads. Se achar, trate como possível invasão
Seu site usa WordPress? Confira se o Bricksforge está instalado e atualize hoje.
Por que importa
Falha crítica sem login em plugin do WordPress, já explorada e com correção disponível: sites que não atualizam plugins ficam expostos.
Como se proteger
- Confira o plugin. Veja se o site usa o Bricksforge e a versão. Até a 3.1.8.9 está vulnerável.
- Atualize já. Instale a 3.1.8.10 ou superior. Sem atualizar, o site fica aberto a execução de código.
- Procure sinais. Veja arquivos .php inesperados em uploads/bricksforge/tmp e os logs do servidor.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Windows Update: certificados vencem em 2027 e PCs sem atualização perdem o acesso
- Dica prática Desligar funcionário no Microsoft 365: 7 passos para cortar o acesso sem perder dados
- Serviço TECHDIM Software sob medida: conte sua ideia e a TECHDIM ajuda a transformá-la em sistema ou app
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.