
Alerta de segurança
Zero-day no BeyondTrust Remote Support: falha foi explorada desde o fim de agosto
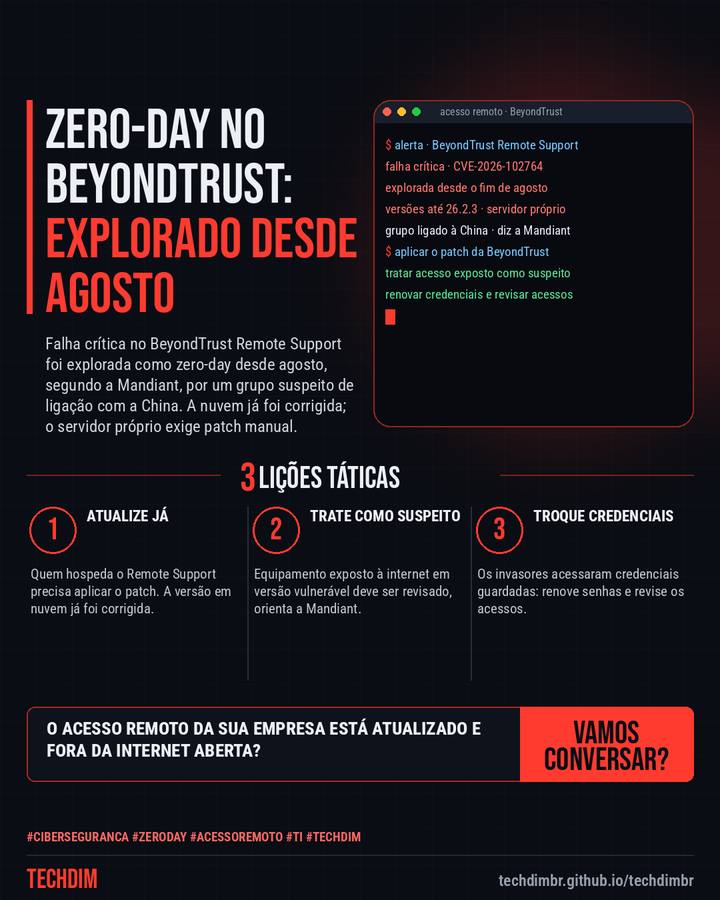
Falha crítica no BeyondTrust Remote Support foi explorada como zero-day desde agosto, segundo a Mandiant, por um grupo suspeito de ligação com a China. A nuvem já foi corrigida; o servidor próprio exige patch manual.
O que aconteceu
- A BeyondTrust avisou que o Remote Support (até a versão 26.2.3) tem uma falha crítica, a CVE-2026-102764, explorada como zero-day desde o fim de agosto
- A Mandiant (Google) atribui os ataques a um grupo suspeito de ligação com a China. Os invasores viraram root, acessaram credenciais guardadas e se moveram pela rede
- A versão em nuvem já foi corrigida. Quem hospeda o servidor precisa aplicar o patch manualmente e tratar o equipamento exposto à internet como possivelmente comprometido
Sua empresa ou seu fornecedor usa BeyondTrust no próprio servidor? Confirme a versão e aplique o patch hoje.
Por que importa
Falha crítica em ferramenta de suporte remoto usada por equipes de TI, explorada como zero-day e divulgada hoje (16/10), com ações práticas para quem administra o produto.
Como se proteger
- Atualize já. Quem hospeda o Remote Support precisa aplicar o patch. A versão em nuvem já foi corrigida.
- Trate como suspeito. Equipamento exposto à internet em versão vulnerável deve ser revisado, orienta a Mandiant.
- Troque credenciais. Os invasores acessaram credenciais guardadas: renove senhas e revise os acessos.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.