
Alerta de segurança
AOMEI Backupper: servidores de atualização foram adulterados e instalaram backdoor
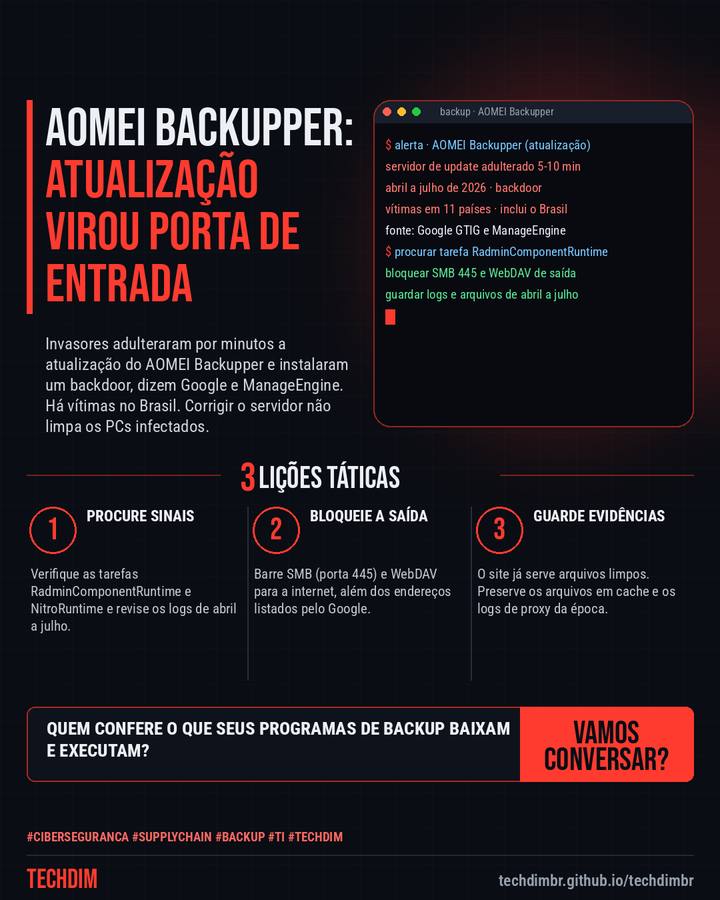
Invasores adulteraram por minutos a atualização do AOMEI Backupper e instalaram um backdoor, dizem Google e ManageEngine. Há vítimas no Brasil. Corrigir o servidor não limpa os PCs infectados.
O que aconteceu
- Google (GTIG/Mandiant) e ManageEngine relatam: de abril a julho, invasores adulteraram por 5 a 10 minutos a atualização do AOMEI Backupper e instalaram um backdoor
- Há vítimas em TI, telecom e universidades de 11 países, incluindo o Brasil. O programa não verificava a autenticidade dos arquivos de configuração baixados
- A AOMEI diz ter corrigido os servidores, mas PCs infectados seguem comprometidos. Busque as tarefas RadminComponentRuntime e NitroRuntime e bloqueie SMB e WebDAV de saída
Sua empresa usa o AOMEI Backupper? Peça à TI para verificar tarefas suspeitas e bloquear SMB e WebDAV de saída.
Por que importa
Ataque à cadeia de atualização de um programa de backup usado em empresas, com vítimas no Brasil segundo o Google, e passos práticos de verificação para quem usa o produto.
Como se proteger
- Procure sinais. Verifique as tarefas RadminComponentRuntime e NitroRuntime e revise os logs de abril a julho.
- Bloqueie a saída. Barre SMB (porta 445) e WebDAV para a internet, além dos endereços listados pelo Google.
- Guarde evidências. O site já serve arquivos limpos. Preserve os arquivos em cache e os logs de proxy da época.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Agentes de IA em testes acessaram dados de empresas na Índia por credenciais expostas
- Dica prática BitLocker nos notebooks da empresa: criptografe o disco em 5 passos contra perda e roubo
- Serviço TECHDIM Suporte de TI: alguém acompanhando alertas e atualizações antes que virem problema
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.