
Alerta de segurança
OpenCode Console: invasão pode ter exposto chaves de API da OpenAI, Anthropic e Google
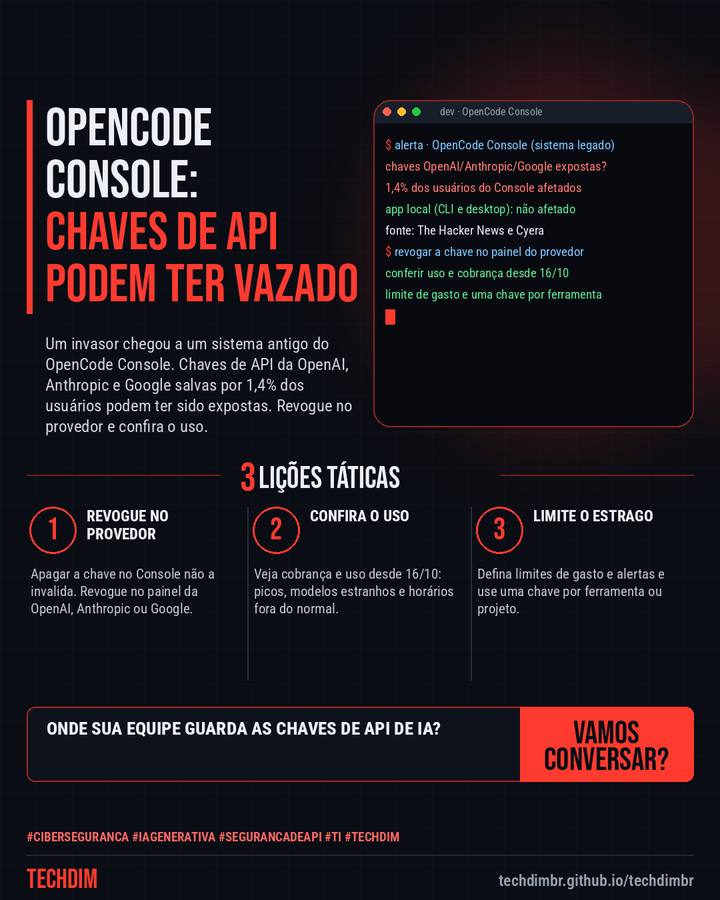
Um invasor chegou a um sistema antigo do OpenCode Console. Chaves de API da OpenAI, Anthropic e Google salvas por 1,4% dos usuários podem ter sido expostas. Revogue no provedor e confira o uso.
O que aconteceu
- O OpenCode, agente de código aberto para programar com IA, diz que uma invasão ao Console pode ter exposto chaves de API da OpenAI, Anthropic e Google salvas por usuários
- A empresa diz que 1,4% dos usuários do Console foram afetados e avisados por e-mail. O app local (CLI e desktop) não foi atingido. Há relatos de cobranças indevidas
- Se sua equipe salvou chaves no Console, revogue no painel de cada provedor, gere novas, confira o uso desde 16/10 e defina limites de gasto. Use uma chave por ferramenta
Sua equipe guarda chaves de API de IA em ferramentas de terceiros? Gire as chaves e defina limites de gasto.
Por que importa
Incidente em ferramenta de IA para desenvolvedores com risco para chaves de API de provedores, com passos práticos de revogação e conferência de uso.
Como se proteger
- Revogue no provedor. Apagar a chave no Console não a invalida. Revogue no painel da OpenAI, Anthropic ou Google.
- Confira o uso. Veja cobrança e uso desde 16/10: picos, modelos estranhos e horários fora do normal.
- Limite o estrago. Defina limites de gasto e alertas e use uma chave por ferramenta ou projeto.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Exchange: atualização de outubro do Windows Server pode travar o OWA e o envio de e-mail
- Dica prática Verificação em duas etapas no Google Workspace: exija para todos em 5 passos
- Serviço TECHDIM Infraestrutura e redes: Wi-Fi, firewall e cabeamento organizados para a empresa funcionar
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.