
Alerta de segurança
LiteLLM 1.107.0 comprometido: pacote Python de IA no PyPI e Docker rouba senhas e chaves
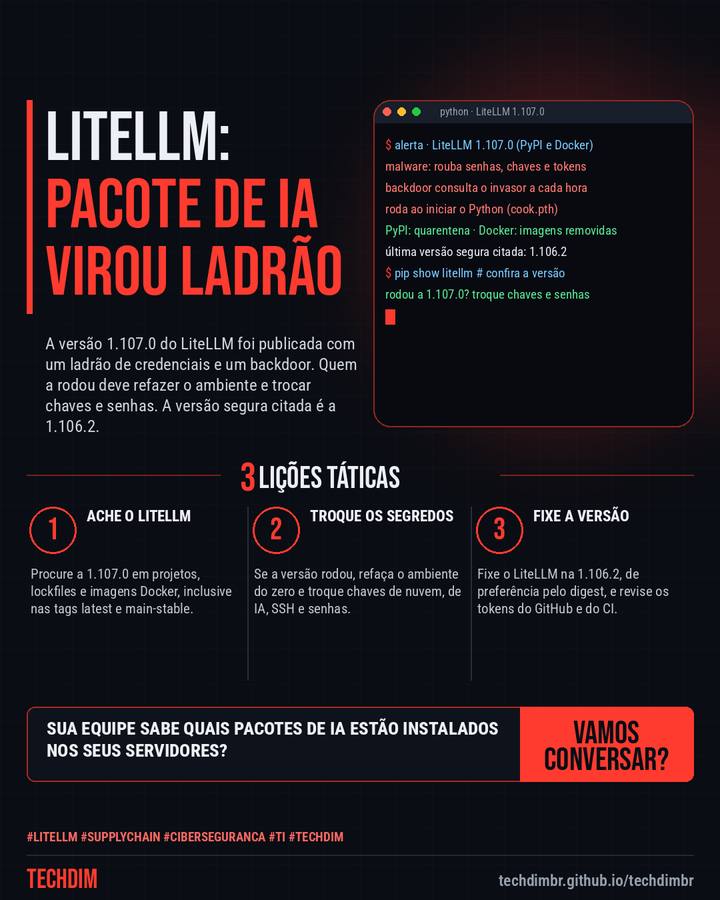
A versão 1.107.0 do LiteLLM foi publicada com um ladrão de credenciais e um backdoor. Quem a rodou deve refazer o ambiente e trocar chaves e senhas. A versão segura citada é a 1.106.2.
O que aconteceu
- A versão 1.107.0 do LiteLLM, gateway de IA em Python, foi publicada com malware no PyPI e no Docker. O PyPI a colocou em quarentena e as imagens foram removidas
- O código rouba senhas, chaves de nuvem, de APIs de IA e SSH, e abre um backdoor que consulta o invasor a cada hora. Roda quando o Python inicia, pelo arquivo cook.pth
- Procure a 1.107.0 em ambientes, lockfiles e imagens Docker. Se rodou, refaça o ambiente do zero e troque chaves e senhas. A última versão segura citada é a 1.106.2
Sua empresa ou seu fornecedor usa LiteLLM? Peça a conferência da versão e a troca das chaves se a 1.107.0 rodou.
Por que importa
Ataque à cadeia de suprimentos de um pacote de IA muito usado por equipes de desenvolvimento, com versão afetada e passos de resposta confirmados por duas fontes.
Como se proteger
- Ache o LiteLLM. Procure a 1.107.0 em projetos, lockfiles e imagens Docker, inclusive nas tags latest e main-stable.
- Troque os segredos. Se a versão rodou, refaça o ambiente do zero e troque chaves de nuvem, de IA, SSH e senhas.
- Fixe a versão. Fixe o LiteLLM na 1.106.2, de preferência pelo digest, e revise os tokens do GitHub e do CI.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Gemini para pequenos negócios: Google lança ferramentas de marca, anúncios e finanças
- Dica prática Microsoft Entra: ative os padrões de segurança e exija MFA de todos no Microsoft 365
- Serviço TECHDIM Hardening: recolha os crachás esquecidos da sua TI, de contas antigas a serviços abertos
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.