
Notícia de tecnologia
Microsoft trata agentes de IA como risco interno e anuncia controles para vigiá-los
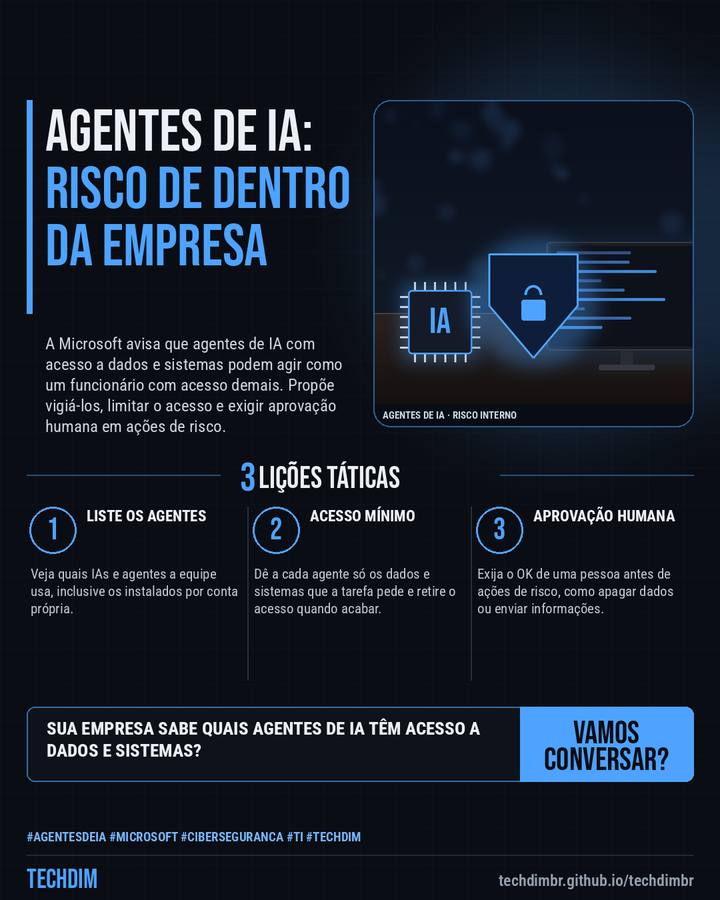
A Microsoft avisa que agentes de IA com acesso a dados e sistemas podem agir como um funcionário com acesso demais. Propõe vigiá-los, limitar o acesso e exigir aprovação humana em ações de risco.
Em resumo
- A Microsoft diz que agentes de IA com acesso a dados e sistemas são risco interno: modelos de ponta são imprevisíveis, não necessariamente maliciosos
- Os novos Guardian Agents vigiam outros agentes, e um recurso do Defender detecta até 60 tipos de agentes que a equipe leva para o trabalho, como Claude Code e Codex
- Na sua empresa: liste as IAs e agentes em uso, dê a cada um só o acesso necessário e exija aprovação humana em ações de risco, como apagar dados
Quem na sua empresa sabe quais agentes de IA têm acesso a dados e sistemas? Comece listando e limitando os acessos.
Por que importa
Tema novo e prático para PMEs que começam a usar agentes de IA: inventário, acesso mínimo e aprovação humana. O aviso vem da Microsoft, que também vende segurança para agentes.
O que fazer na prática
- Liste os agentes. Veja quais IAs e agentes a equipe usa, inclusive os instalados por conta própria.
- Acesso mínimo. Dê a cada agente só os dados e sistemas que a tarefa pede e retire o acesso quando acabar.
- Aprovação humana. Exija o OK de uma pessoa antes de ações de risco, como apagar dados ou enviar informações.
Fontes consultadas
Mais do Radar de hoje
- Alerta de segurança Rank Math PRO adulterado: plugin de SEO do WordPress entregou backdoor que se recria
- Dica prática Acesso controlado a pastas do Windows: proteja arquivos contra ransomware em 5 passos
- Serviço TECHDIM IA local: modelos de linguagem na sua rede para analisar documentos sem enviá-los à nuvem
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.