
Alerta de segurança
Vulnerabilidade GitLab: Falha crítica CVE-2026-97229 é explorada ativamente
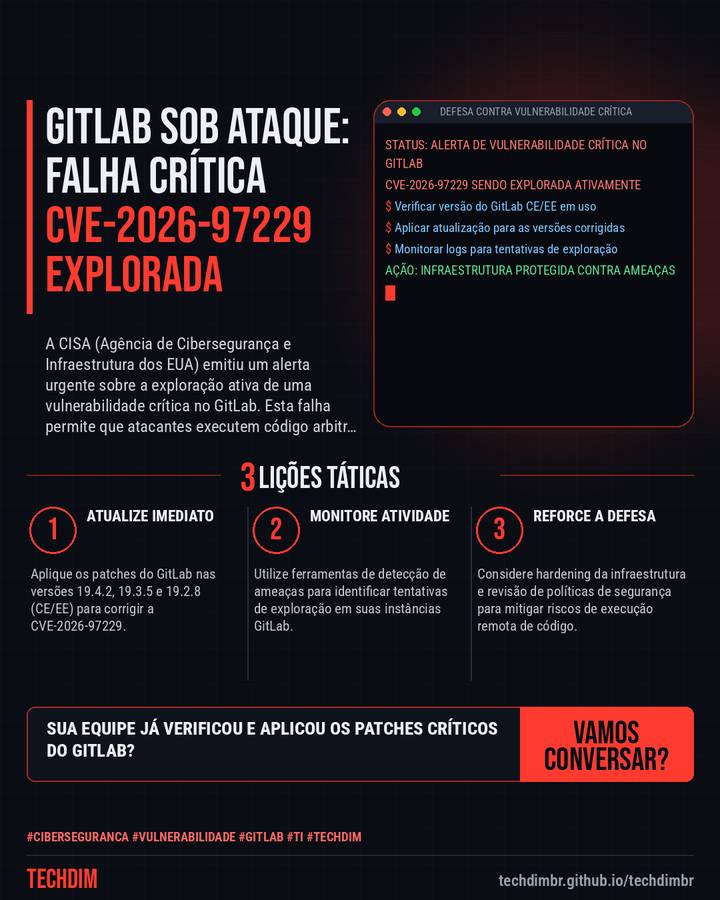
A CISA (Agência de Cibersegurança e Infraestrutura dos EUA) emitiu um alerta urgente sobre a exploração ativa de uma vulnerabilidade crítica no GitLab. Esta falha permite que atacantes executem código arbitrário remotamente.
O que aconteceu
- CISA confirma exploração ativa da falha crítica CVE-2026-97229 no GitLab, que permite a execução remota de código por atacantes não autenticados.
- A vulnerabilidade, um overflow de inteiro no compilador de expressões regulares CI/CD, afeta GitLab CE e EE em versões específicas (19.4.2, 19.3.5, 19.2.8).
- A CISA ordenou agências federais a corrigir até domingo e recomenda que empresas privadas priorizem a aplicação imediata dos patches.
A TECHDIM oferece cibersegurança defensiva para sua infraestrutura, garantindo que vulnerabilidades como esta não comprometam sua operação.
Por que importa
É crucial alertar sobre vulnerabilidades ativamente exploradas que exigem ação imediata para proteção corporativa.
Como se proteger
- Atualize Imediato. Aplique os patches do GitLab nas versões 19.4.2, 19.3.5 e 19.2.8 (CE/EE) para corrigir a CVE-2026-97229.
- Monitore Atividade. Utilize ferramentas de detecção de ameaças para identificar tentativas de exploração em suas instâncias GitLab.
- Reforce a Defesa. Considere hardening da infraestrutura e revisão de políticas de segurança para mitigar riscos de execução remota de código.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.