
Alerta de segurança
Atlassian CVE-2026-21589: falha crítica no Jira e Confluence já atrai tentativas de ataque
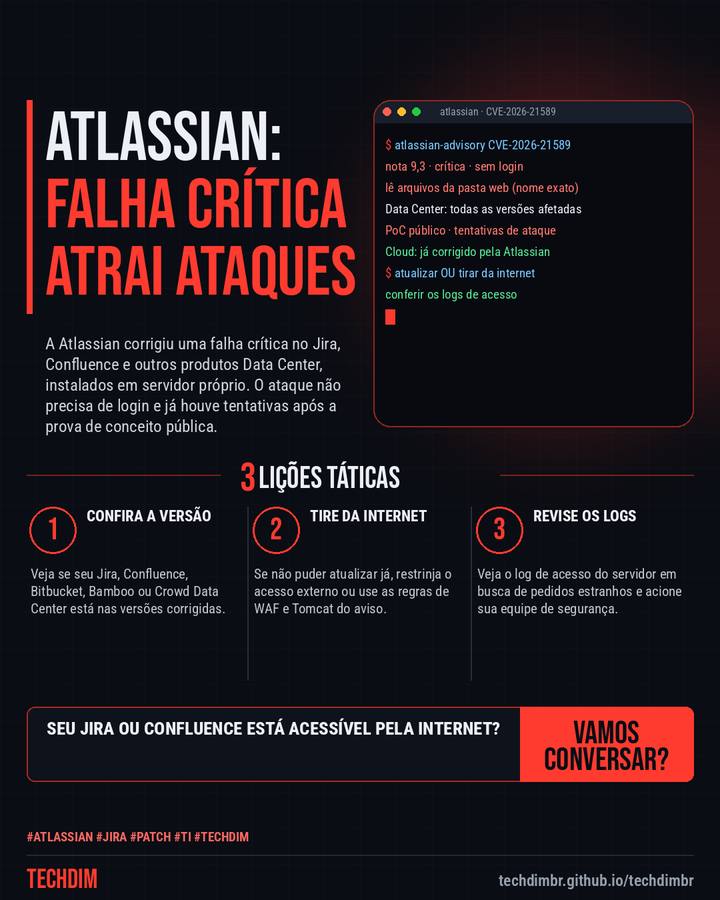
A Atlassian corrigiu uma falha crítica no Jira, Confluence e outros produtos Data Center, instalados em servidor próprio. O ataque não precisa de login e já houve tentativas após a prova de conceito pública.
O que aconteceu
- CVE-2026-21589 (nota 9,3): sem login, o invasor lê arquivos da pasta web, se souber o nome exato, no Jira, Confluence, Bitbucket e outros produtos Data Center
- Em até 2 horas após a prova de conceito pública da watchTowr, honeypots da Previdian registraram tentativas de ataque; a Atlassian pede que se confira os logs
- Atualize para as versões corrigidas do aviso. Sem como atualizar já, tire a instância da internet ou aplique a regra de WAF ou do Tomcat. A nuvem já foi corrigida
Tem Jira, Confluence ou Bitbucket no seu servidor? Atualize hoje e confira os logs de acesso.
Por que importa
Falha crítica, sem login, em ferramentas muito usadas por times de TI e desenvolvimento, com prova de conceito público e tentativas de ataque já registradas.
Como se proteger
- Confira a versão. Veja se seu Jira, Confluence, Bitbucket, Bamboo ou Crowd Data Center está nas versões corrigidas.
- Tire da internet. Se não puder atualizar já, restrinja o acesso externo ou use as regras de WAF e Tomcat do aviso.
- Revise os logs. Veja o log de acesso do servidor em busca de pedidos estranhos e acione sua equipe de segurança.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.