
Alerta de segurança
Grupo k0t ataca firewalls Fortinet e Palo Alto: mais de 70 mil credenciais expostas
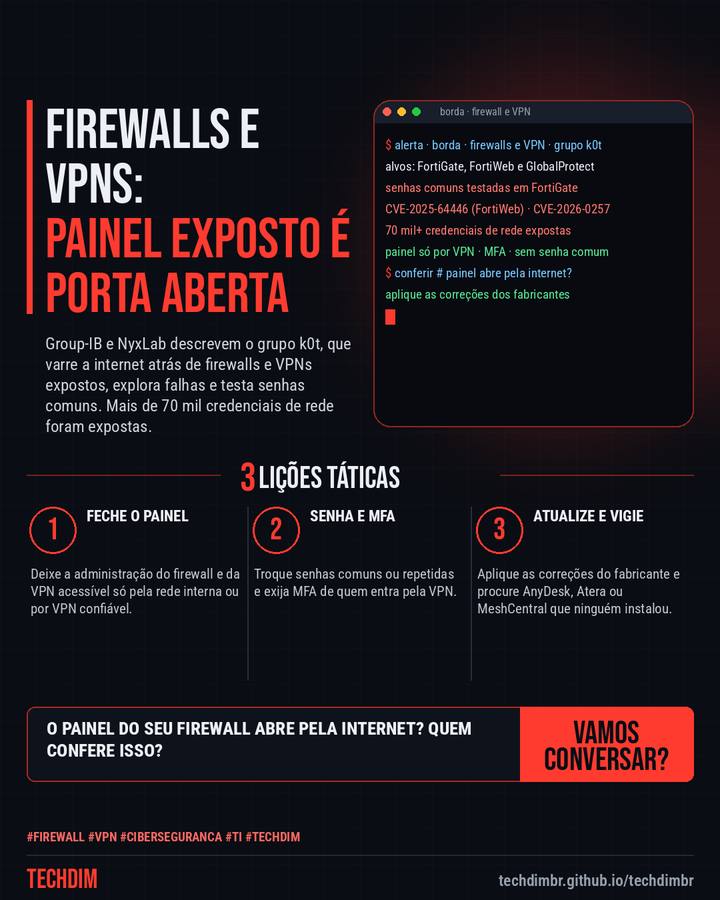
Group-IB e NyxLab descrevem o grupo k0t, que varre a internet atrás de firewalls e VPNs expostos, explora falhas e testa senhas comuns. Mais de 70 mil credenciais de rede foram expostas.
O que aconteceu
- Group-IB e NyxLab descrevem o grupo k0t, que procura firewalls e VPNs expostos na internet. Mais de 70 mil credenciais de equipamentos de rede foram expostas
- Ele explora falhas do FortiWeb (CVE-2025-64446) e do GlobalProtect da Palo Alto (CVE-2026-0257) e testa senhas comuns em FortiGate. A Palo Alto já tem correção
- Na sua empresa: deixe o painel do firewall acessível só por VPN, troque senhas comuns, exija MFA na VPN e aplique as atualizações do fabricante nos equipamentos
O painel do seu firewall ou da sua VPN abre pela internet? Peça ao seu suporte de TI para conferir hoje e fechar esse acesso.
Por que importa
Campanha contra firewalls e VPNs, equipamentos comuns em pequenas e médias empresas: o relatório do Group-IB e da NyxLab saiu em 21/10 e o The Hacker News o repercutiu em 23/10, com orientações práticas de mitigação.
Como se proteger
- Feche o painel. Deixe a administração do firewall e da VPN acessível só pela rede interna ou por VPN confiável.
- Senha e MFA. Troque senhas comuns ou repetidas e exija MFA de quem entra pela VPN.
- Atualize e vigie. Aplique as correções do fabricante e procure AnyDesk, Atera ou MeshCentral que ninguém instalou.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Windows Server 2016: Microsoft avisa que a atualização de janeiro de 2027 será a última
- Dica prática Secure Boot: confira em 5 passos se seus PCs já têm os certificados de 2023 da Microsoft
- Serviço TECHDIM Automação com IA: do PDF que chega por e-mail à planilha, com uma pessoa conferindo
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.