
Alerta de segurança
Arista VeloCloud Orchestrator: zero-day CVE-2026-114625 é explorado e já tem correção
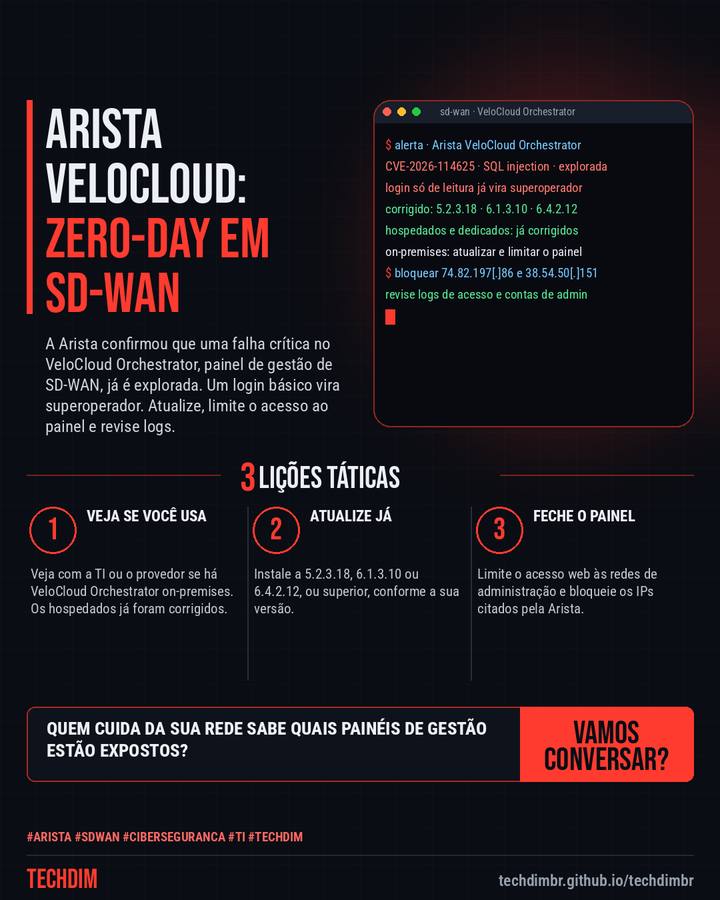
A Arista confirmou que uma falha crítica no VeloCloud Orchestrator, painel de gestão de SD-WAN, já é explorada. Um login básico vira superoperador. Atualize, limite o acesso ao painel e revise logs.
O que aconteceu
- A Arista alertou que a CVE-2026-114625, um SQL injection no VeloCloud Orchestrator, gerenciador de SD-WAN, está sendo explorada. Já há correção
- Com um login de baixo privilégio, até só de leitura, o atacante vira superoperador do orquestrador. Corrigidas: 5.2.3.18, 6.1.3.10 e 6.4.2.12 ou superiores
- Atualize, limite o painel às redes de administração, bloqueie 74.82.197[.]86 e 38.54.50[.]151 e revise logs e contas de admin. Em SD-WAN gerenciada, pergunte ao provedor
Sua empresa usa SD-WAN gerenciada? Pergunte ao provedor se o VeloCloud Orchestrator já foi atualizado e se o painel está restrito.
Por que importa
Zero-day explorado em orquestrador de SD-WAN, com correção disponível e orientações do aviso da Arista confirmadas por duas fontes.
Como se proteger
- Veja se você usa. Veja com a TI ou o provedor se há VeloCloud Orchestrator on-premises. Os hospedados já foram corrigidos.
- Atualize já. Instale a 5.2.3.18, 6.1.3.10 ou 6.4.2.12, ou superior, conforme a sua versão.
- Feche o painel. Limite o acesso web às redes de administração e bloqueie os IPs citados pela Arista.
Fontes consultadas
Mais do Radar de hoje
- Notícia de tecnologia Exchange Online: Microsoft mostra como reativar o EWS e consertar apps quebrados
- Dica prática LGPD para pequenas empresas: o que a Resolução ANPD 2/2022 simplifica, em 5 passos
- Serviço TECHDIM Software sob medida: aplicativo de ordem de serviço no celular para sua equipe de campo
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.