
Alerta de segurança
Vulnerabilidade Brotli: Microsoft lança patches emergenciais para falha crítica no .NET
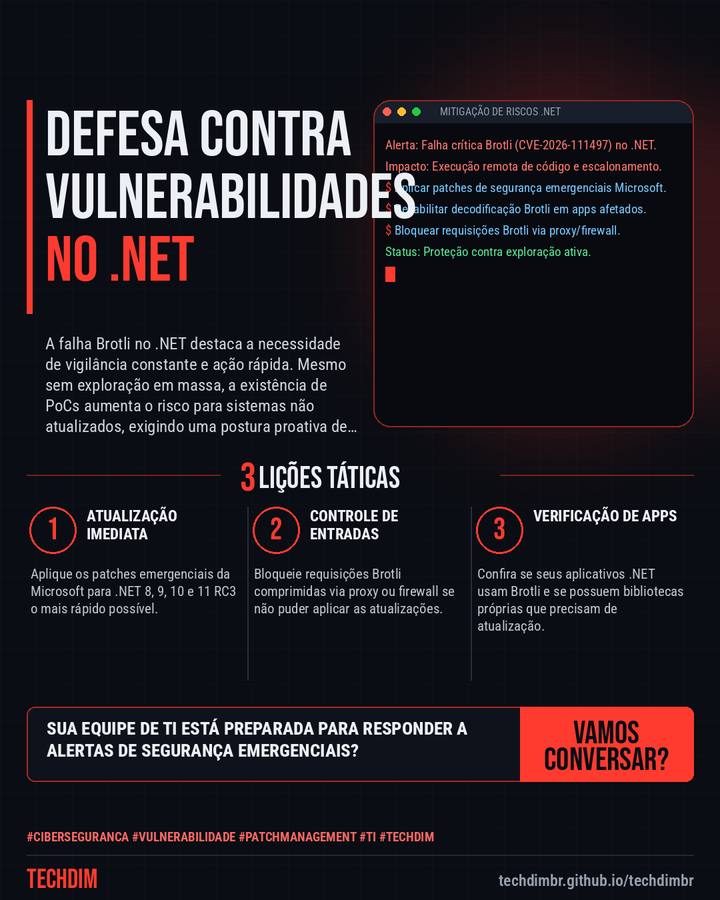
A falha Brotli no .NET destaca a necessidade de vigilância constante e ação rápida. Mesmo sem exploração em massa, a existência de PoCs aumenta o risco para sistemas não atualizados, exigindo uma postura proativa de cibersegurança.
O que aconteceu
- Microsoft lançou atualizações emergenciais para corrigir a falha crítica Brotli (CVE-2026-111497) no .NET, conhecida como Broccoli2Shell.
- A falha, descoberta pela Imperva Red Team, é uma escrita fora dos limites no decodificador Brotli que pode causar travamentos, vazamento de memória ou execução remota de código.
- Sistemas .NET não padronizados podem permitir escalonamento de privilégios. A Microsoft recomenda atualização imediata ou bloqueio de requisições Brotli comprimidas.
A TECHDIM implementa hardening e gestão de patches para proteger sua infraestrutura de TI contra vulnerabilidades como esta.
Por que importa
Este alerta da Microsoft é crucial para proteger sistemas .NET e prevenir ataques de execução remota de código.
Como se proteger
- Atualização Imediata. Aplique os patches emergenciais da Microsoft para .NET 8, 9, 10 e 11 RC3 o mais rápido possível.
- Controle de Entradas. Bloqueie requisições Brotli comprimidas via proxy ou firewall se não puder aplicar as atualizações.
- Verificação de Apps. Confira se seus aplicativos .NET usam Brotli e se possuem bibliotecas próprias que precisam de atualização.
Fontes consultadas
Mais do Radar de hoje
Leia também
Este texto resume as fontes citadas na data de publicação. Confira sempre o aviso oficial do fabricante antes de agir em produção.